Адвокатська таємниця під загрозою: чим небезпечна компрометація робочого пристрою
Зараження робочого комп’ютера інфостілером може відкрити стороннім доступ до пошти адвоката, правових інформаційних систем, державних сервісів, банківських рахунків, хмарних сховищ, месенджерів і сервісів штучного інтелекту, зокрема до інформації клієнтів, що міститься в них.
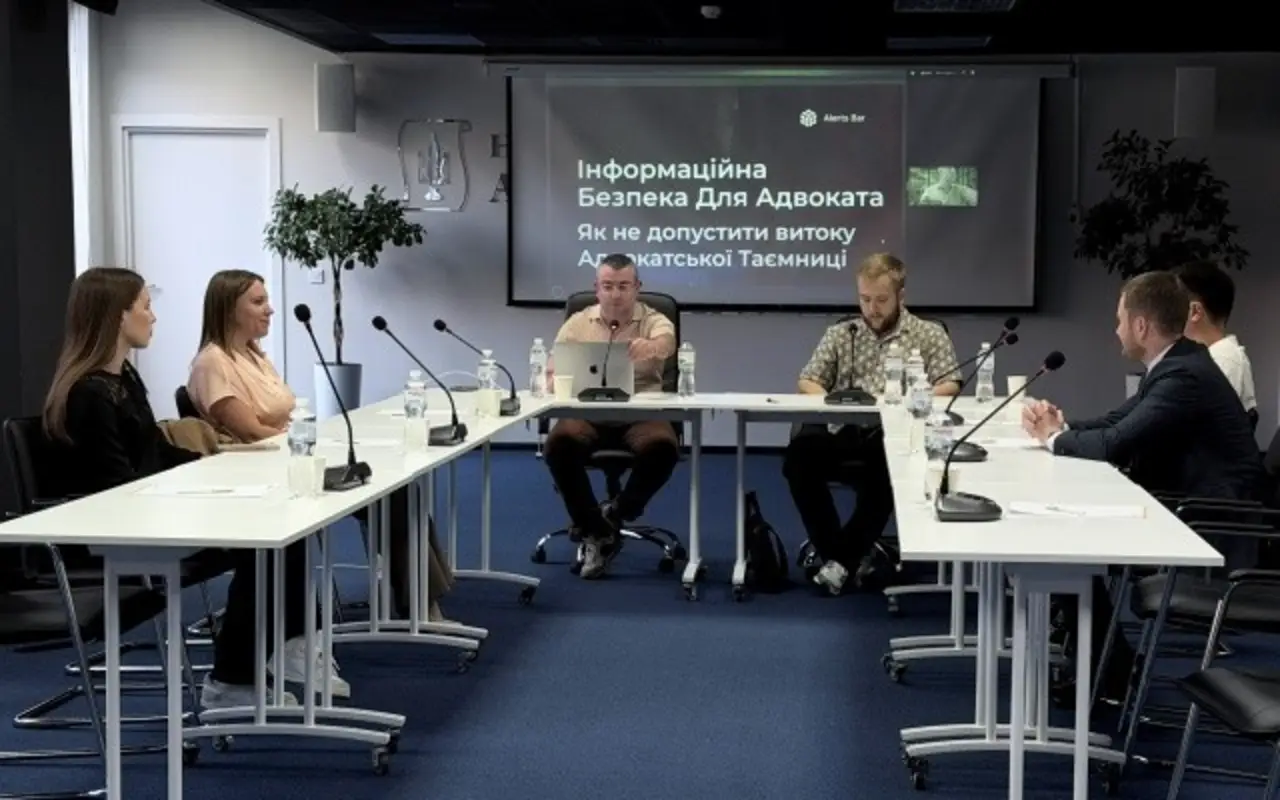
Про цифрові ризики йшлося під час вебінару «Інформаційна безпека для адвоката: як не допустити витоку адвокатської таємниці», організованого Молодіжним Комітетом НААУ – UNBA NextGen у м. Києві. Спікером виступив експерт із кібербезпеки Дмитро Ашкіназі.
Інфостілер — це шкідлива програма, яка збирає дані із зараженого пристрою та передає їх до Darknet. Від зараження до появи викраденої інформації там може минути лише кілька годин.
До архіву з викраденими даними можуть потрапити збережені паролі, відомості про банківські картки й криптогаманці, конфігурації месенджерів, перелік установлених програм, файли з робочого столу та навіть вміст буфера обміну. Окрему небезпеку становлять cookies — дані активної сесії, завдяки яким користувач залишається авторизованим на сайті. Їх викрадення може дати змогу імітувати браузер користувача та обійти двофакторну автентифікацію.
Спікер продемонстрував дані із зараженого комп’ютера однієї з юридичних компаній. На ньому були збережені доступи до більш як двох сотень сайтів, зокрема до особистого кабінету на сайті НААУ, банківських рахунків і державних установ, а також понад 4 тис. файлів. Також він звернув увагу на можливість доступу через викрадену сесію до сервісів штучного інтелекту, куди користувачі завантажують власні дані та інформацію клієнтів.
Одним зі способів зараження є завантаження програми з фальшивої реклами. Інший варіант — несправжня CAPTCHA, яка пропонує натиснути Windows + R, а потім Ctrl + V: у такий спосіб користувач сам запускає підготовлений код, що викрадає дані з браузера. Також на сайті може з’явитися фальшиве повідомлення про необхідність оновити Windows.
Д.Ашкіназі застеріг, що вебсайт не може проводити оновлення операційної системи, а перевірка «я не робот» не повинна вимагати виконання команд на комп’ютері. Такі інструкції виконувати не варто.
Якщо інформація вже потрапила до Darknet, видалити її звідти неможливо. У такому разі спікер радив якнайшвидше змінити всі скомпрометовані паролі, деактивувати підключені пристрої та завершити активні сесії в облікових записах. У разі викрадення сотень паролів необхідно визначити пріоритетність їх заміни та послідовність подальших дій.
За словами експерта, між моментом витоку й використанням інформації може минути від кількох годин до кількох місяців. Тому моніторинг Darknet він назвав останньою лінією оборони, яка дає змогу виявити компрометацію та відреагувати до того, як викрадені дані використають для атаки.
Аби першим отримувати новини адвокатури, підпишіться на канал Національної асоціації адвокатів України у Telegram.